


자료
DefCrypt 블로그
거래소 제한, AML, 도난, 접근 권한 복구를 실무적으로 분석합니다. 과장하거나 일률적인 결과를 보장하지 않습니다.
주요 자료
Bitcoin 조회 전용 지갑: 잔액은 보이는데 사용할 수 없는 이유
Bitcoin 조회 전용 지갑은 지출 키 없이도 실제 BTC 잔액을 표시할 수 있습니다. 공개 정보만 있는지, 외부 서명 장치를 쓰는지, 어떤 복구 자료가 없는지 확인하세요.
거래소용 Google Authenticator를 잃었을 때: 2FA 복구 방법
거래소 Google Authenticator 코드가 없나요? 이전 휴대전화와 저장 코드를 확인하고 공식 2FA 재설정을 선택하며 계정 정보를 준비하는 방법을 안내합니다.
BingX 거래 수익 동결: 검토가 지연될 때 확인할 사항
BingX에서 거래 수익을 출금할 수 없나요? 거래 기록을 대조하고 분쟁 금액을 특정한 뒤 출금 검토가 지연될 때 핵심을 짚는 후속 문의를 준비하세요.
BingX 출금 제한: 대응 방법과 준비할 서류
BingX에서 출금할 수 없나요? 제한을 파악하고 기록을 보존하며 핵심을 짚는 문의를 준비하세요. 보안 확인, 서류 검토, 거래 분쟁을 다룹니다.
Ledger 패스프레이즈를 잊었나요? 복구 구문만으로 모든 계정이 돌아오지 않는 이유
Ledger 패스프레이즈를 잊었다면 기기 PIN, 복구 구문, 숨겨진 계정의 패스프레이즈를 구분하고 정상 작동하는 기기를 보존하며 다음 단계를 검토하세요.
본인 지갑 간 이체 후 AML 검토: 자금 이동 경로를 증빙하는 방법
본인 지갑 간 이체 후 AML 검토에 필요한 구매·개인 주소·거래소 입금의 연결 방법, TXID 표 작성법과 기록의 공백을 설명하는 방법을 안내합니다.
Bybit 출금 완료인데 받지 못했을 때: TXID로 확인하는 방법
트랜잭션 해시, 네트워크, 수취인으로 완료된 Bybit 출금을 확인합니다. 내부 이체와 온체인 전송을 구분하고 적절한 고객지원 문의를 준비하세요.
시드 구문으로 복구했는데 지갑이 비어 있을 때 확인할 사항
복원 후 잔액이 없다면 네트워크, 계정, 시드 형식, 패스프레이즈, 주소 이력을 확인하세요. 화면 표시 문제, 다른 키, 출금 거래를 구분합니다.
Bitcoin Core wallet.dat 복구: 백업과 잊어버린 비밀번호
Bitcoin Core wallet.dat 백업을 평가하고 손상·암호화·조회 전용 데이터를 구분하며 원본 보존과 잊은 비밀번호의 복구 가능성을 검토하는 방법입니다.
암호화폐 조사에서의 NDA: 세부 정보 공유 전에 체결하는 이유
암호화폐 사건의 세부 정보를 공유하기 전에 NDA를 체결하는 이유와 비밀유지계약의 역할·한계를 설명합니다. 시드 문구를 전달하지 않는 원칙은 그대로이며, 내려받는 법률 서식은 제공하지 않습니다.
암호화폐 회수 업체를 선택하는 방법
거래소 제한 해제·도난 대응 업체를 고를 때 선입금을 대가로 한 기적 같은 회수 약속, 시드 구문 요구, 성공률 약속을 걸러 2차 사기를 피하는 방법입니다. 특정 경쟁사를 비난하지 않습니다.
암호화폐 지갑 보호 방법: 시드 구문, 하드웨어, 피싱
시드 보관, 핫월렛과 하드웨어 지갑, 피싱, 토큰 사용 승인, 확장 프로그램을 통한 지갑 보호를 설명합니다. 해킹 후 회수가 아닌 예방 안내입니다.
가입 전 암호화폐 거래소 확인 방법
입금 전 도메인, 인허가 주장, 출금 테스트, 고객지원, 지나치게 좋은 수익을 점검하고 실제 AML 보류와 가짜 플랫폼을 구분하는 체크리스트입니다.
벨라루스에서 암호화폐 회수: 어디에 신고해야 할까요?
벨라루스에서 암호화폐 도난·사기 피해를 어디에 신고할지, 거래소 보류와 도난은 어떻게 다른지, 현지 경찰·법원의 한계는 무엇인지 설명합니다. 법률 의견이나 결과 보장은 제공하지 않습니다.
러시아 관련 이용자의 Bybit 접근 제한: 지역·KYC와 AML 출금 보류의 차이
러시아 관련 이용자의 Bybit 지역·KYC 제한과 AML 출금 보류를 구분하고 도움말에서 확인할 사항과 피해야 할 행동을 설명합니다.
러시아·CIS 이용자의 잇따른 계정 동결: 원인은 하나가 아닙니다
2026년 러시아·CIS 이용자의 암호화폐 계정 제한에서 AML, 자금 출처, 지역, P2P를 구분하고 첫 48시간의 대응을 설명합니다.
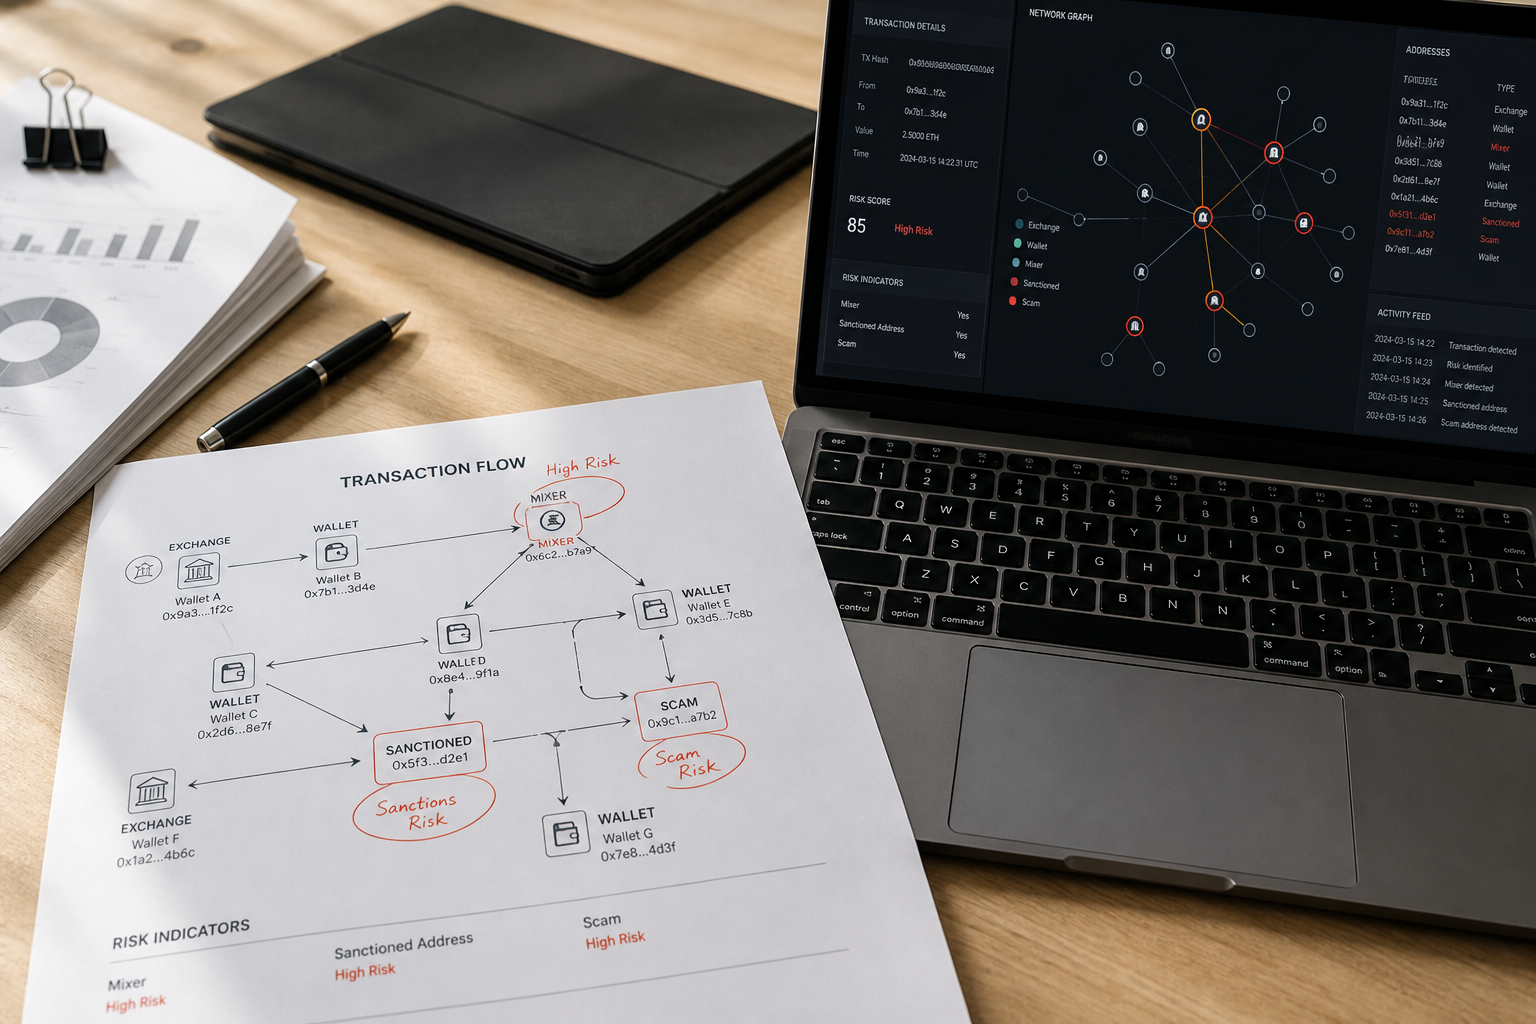
EU 제재와 AML 지갑 라벨 변경: 과거 전송이 위험하게 보이는 이유
EU 제재와 암호화폐의 관계를 설명합니다. 새 제재 패키지가 일부 서비스의 위험도를 높이는 방식과 AML 업체가 과거 이동 단계의 라벨을 나중에 바꾸는 이유를 다룹니다.
암호화폐 거래소 강화 실사: KYC·자금 출처 검토와의 차이
거래소 강화 실사(EDD)가 KYC·자금 출처와 어떻게 다른지, 언제 시작되는지, 채팅 목록을 공식 정책으로 오인하지 않고 무엇을 예상할지 설명합니다.
Chainalysis가 지갑에 위험 표시를 했을 때의 대응
거래소가 Chainalysis나 KYT를 언급했나요? 온체인 표시 삭제가 불가능한 이유, 자금 출처·이동 경로 자료가 보여주는 내용과 이의 제기의 한계를 설명합니다.
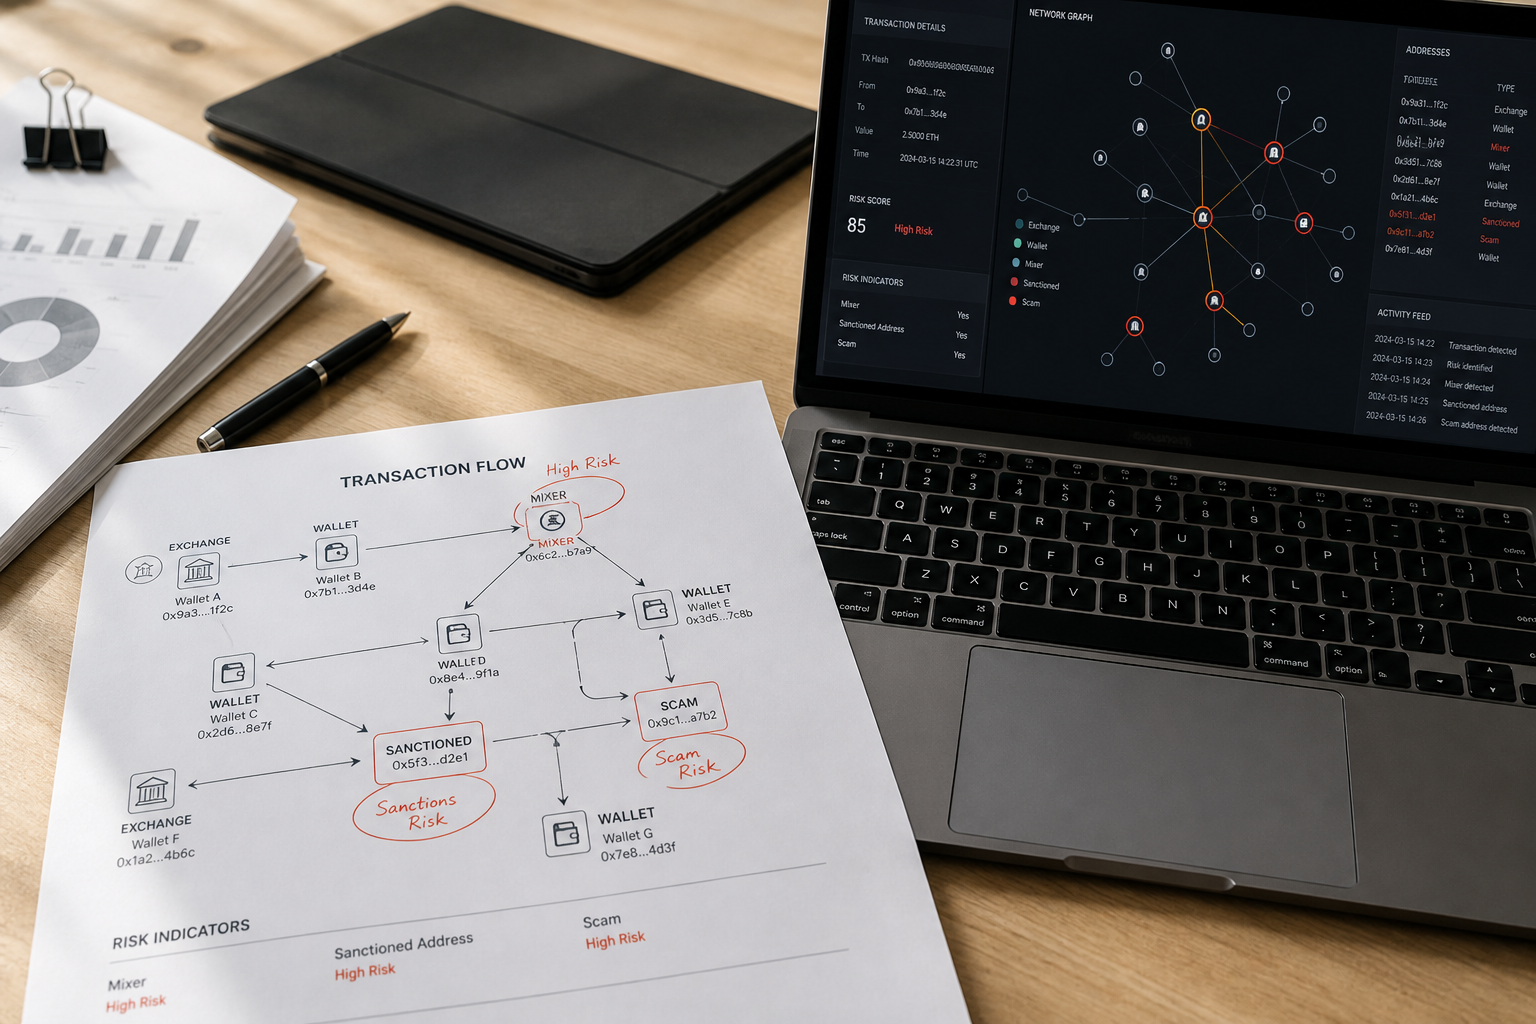
암호화폐 믹서의 작동 방식과 여전히 추적되는 이유
믹서·텀블러의 구조, AML 경고 이유, 추적 가능성과 믹싱 자금의 거래소 제한 위험을 설명합니다. 믹서 사용법은 아닙니다.
브리지에서 암호화폐가 멈췄다면: 대기·실패·유동성 대기 구분하기
블록체인 브리지에 자산이 묶였을 때 대기, 실패, 유동성 대기를 구분하고 두 네트워크의 탐색기에서 확인할 항목과 직접 분석의 한계를 설명합니다.
거래소·프로토콜 해킹은 어떻게 조사하나요
거래소·프로토콜 해킹 후 주소를 군집화하고 체인 간 이동을 추적하는 방법을 설명합니다. 교육 목적의 한계도 함께 다루며, 도구 홍보나 동결 약속은 포함하지 않습니다.
러시아의 암호화폐 압류와 처분 제한: 서로 다른 세 가지 절차
러시아의 암호화폐 압류·처분 제한이 거래소의 AML 검토에 따른 중단, 발행사의 블랙리스트와 어떻게 다른지 설명합니다. 일반 안내이며 법률 자문이 아닙니다.
암호화폐 도난 후 어디에 연락해야 할까요: 경찰·변호사·포렌식
암호화폐 도난 후 경찰·변호사·블록체인 분석의 역할과 한계를 설명합니다. 무조건 즉시 신고하기보다 먼저 남은 자산을 보호해야 합니다.
가까운 사람이 암호화폐 도난을 당했을 때: 가족이 도울 수 있는 첫 단계
가족의 암호화폐 도난·사기 피해 후 해 줄 말, 함께 피할 행동, 2차 사기 예방, 전문가 연계를 시드 구문을 넘겨받지 않고 진행하는 방법입니다.
소유자 사망 후 암호화폐 상속: 시드 구문이 없을 때의 첫 단계
암호화폐 상속에서 유언장이 지갑을 열어 주지 않는 이유, 복구가 현실적인 조건, ‘상속 서비스’에 시드 구문을 보내면 안 되는 이유를 설명합니다.
가짜 암호화폐 채용 사기: 입금한 뒤의 첫 대응
교육용 지갑과 보증금, 급여 없는 과제를 내세우는 가짜 재택 채용에서 송금을 멈추고 증거를 보존하며 선입금 복구 사기를 피하는 방법입니다.
딥페이크·AI 암호화폐 사기: 송금 후 첫 대응
익숙한 목소리·영상으로 송금을 재촉하는 사기를 알아보고 증거를 보존하며 같은 채널에서 신원을 확인하면 안 되는 이유를 설명합니다.
브라우저 확장 프로그램으로 암호화폐를 도난당했을 때: 첫 1시간 대응
주소 바꿔치기·삽입 스크립트와 시드 피싱의 차이를 구분하고 같은 프로필을 쓰지 않으면서 확장 프로그램 도난 후 첫 1시간에 대응하는 방법입니다.
에어드롭·퀘스트 사기: 미끼 뒤에 숨은 악성 사용 승인
가짜 에어드롭이나 퀘스트가 지갑 연결을 요구하나요? 악성 사용 승인으로 잔액이 빠져나가는 방식과 서명 후 첫 1시간 대응을 설명합니다.
암호화폐 봇이 계정을 동결했을 때: 추가 결제 없이 확인할 첫 단계
암호화폐 봇 출금 제한에서 사기 봇, 실제 OTC 봇, 거래소 보류를 구분하고 추가 해제 비용이 정상 지원이 아닌 이유를 설명합니다.
암호화폐 MEMO·목적지 태그를 빠뜨렸을 때 자금은 어디에 있나요?
XRP, XLM, TON 등의 입금에서 MEMO·목적지 태그를 누락했을 때 자금이 거래소 공용 주소에 남는 이유와 TXID로 문의하는 방법을 설명합니다.
환전 서비스의 고위험 거래 보류: 의미와 대응
Onix 같은 법정화폐·암호화폐 환전 서비스가 고위험으로 이체를 보류했나요? 대형 거래소 AML과의 차이, 업체 정책을 추정하지 않는 첫 단계를 설명합니다.
회사가 암호화폐를 잃었을 때: 기업의 대응 방법
기업 자금 사고와 개인 도난의 차이, 첫 24시간 대응, 소통 체계, 동결 요청을 설명합니다.
Bitcoin 지갑 복구 방법: 시드 구문, wallet.dat, 오래된 기기
시드 구문, wallet.dat, 백업, 오래된 기기에 맞는 Bitcoin 지갑 복구 경로를 선택하고 주소만 있거나 조회 전용인 경우의 한계를 확인하세요.
암호화폐 도난 후 변호사는 언제 선임해야 하나요
암호화폐 도난 후 변호사의 도움이 필요한 시점, 개입 단계와 준비할 자료를 설명합니다. 회수를 보장하지 않으며 남은 자산의 긴급 보호를 먼저 다룹니다.
가짜 암호화폐 거래소에서 출금할 수 없을 때: 수수료와 추가 입금 함정
가짜 거래소의 수수료·세금·출금 보증금 요구 방식과 실제 거래소의 AML 보류가 어떻게 다른지 설명합니다.
법원을 통한 암호화폐 회수
민사 청구나 형사 절차가 암호화폐 회수에 도움이 될 수 있는 경우와, 피고·추적 경로·관할권이 없어 현실적이지 않은 경우를 설명합니다. 법적 결과는 보장되지 않습니다.
휴대전화 분실 후 암호화폐 지갑 접근 권한을 복구하는 방법
휴대전화 분실 후 지갑 접근 복구에 필요한 시드 구문, 첫 대응, 거래소 2FA 조치와 복구 봇이 위험한 이유를 설명합니다.
MetaMask 접근 권한 복구: 지갑 복원과 누락된 계정 확인
MetaMask에 접근할 수 없거나 복원 뒤 가져온 계정이 보이지 않나요? 시드 구문, 개인 키, 하드웨어 지갑, 최초 로그인 방식을 안전하게 확인하세요.
블록체인 탐색기를 읽는 방법
Etherscan·Tronscan·BscScan에서 TXID로 전송을 찾고 Status, From, To, 토큰 전송을 실무적으로 확인하는 방법입니다.
피그부처링: 장기간 신뢰를 쌓아 돈을 빼앗는 암호화폐 사기
피그부처링은 장기간 신뢰를 쌓는 사기입니다. 함정의 구조, 관계를 끊는 방법, 송금 후 보존할 증거를 설명합니다.
TXID란? 트랜잭션 해시를 찾고 확인하는 방법
TXID·트랜잭션 해시의 의미, 주소와의 차이, 거래소·지갑에서 찾는 위치와 고객 지원을 위해 보존해야 하는 이유를 설명합니다.
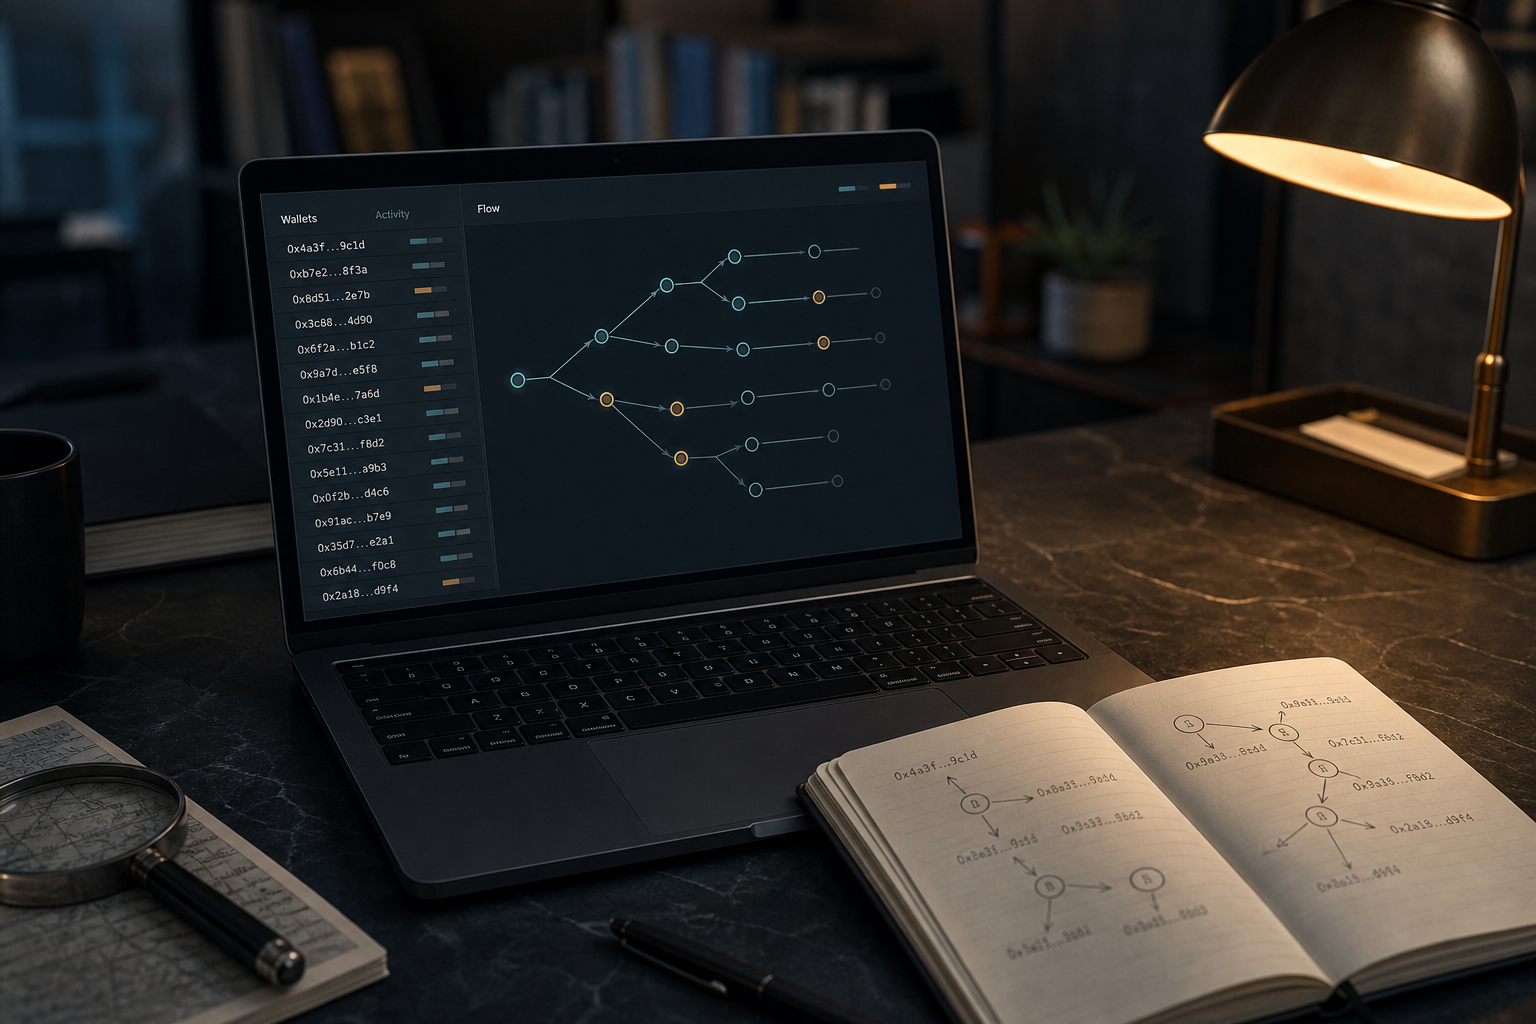
사기범의 암호화폐 지갑을 추적하는 방법
탐색기에서 TXID를 따라 추정 거래소 입금까지 직접 확인하고, 회수를 약속하지 않은 채 수동 분석을 멈출 지점을 판단하는 방법입니다.
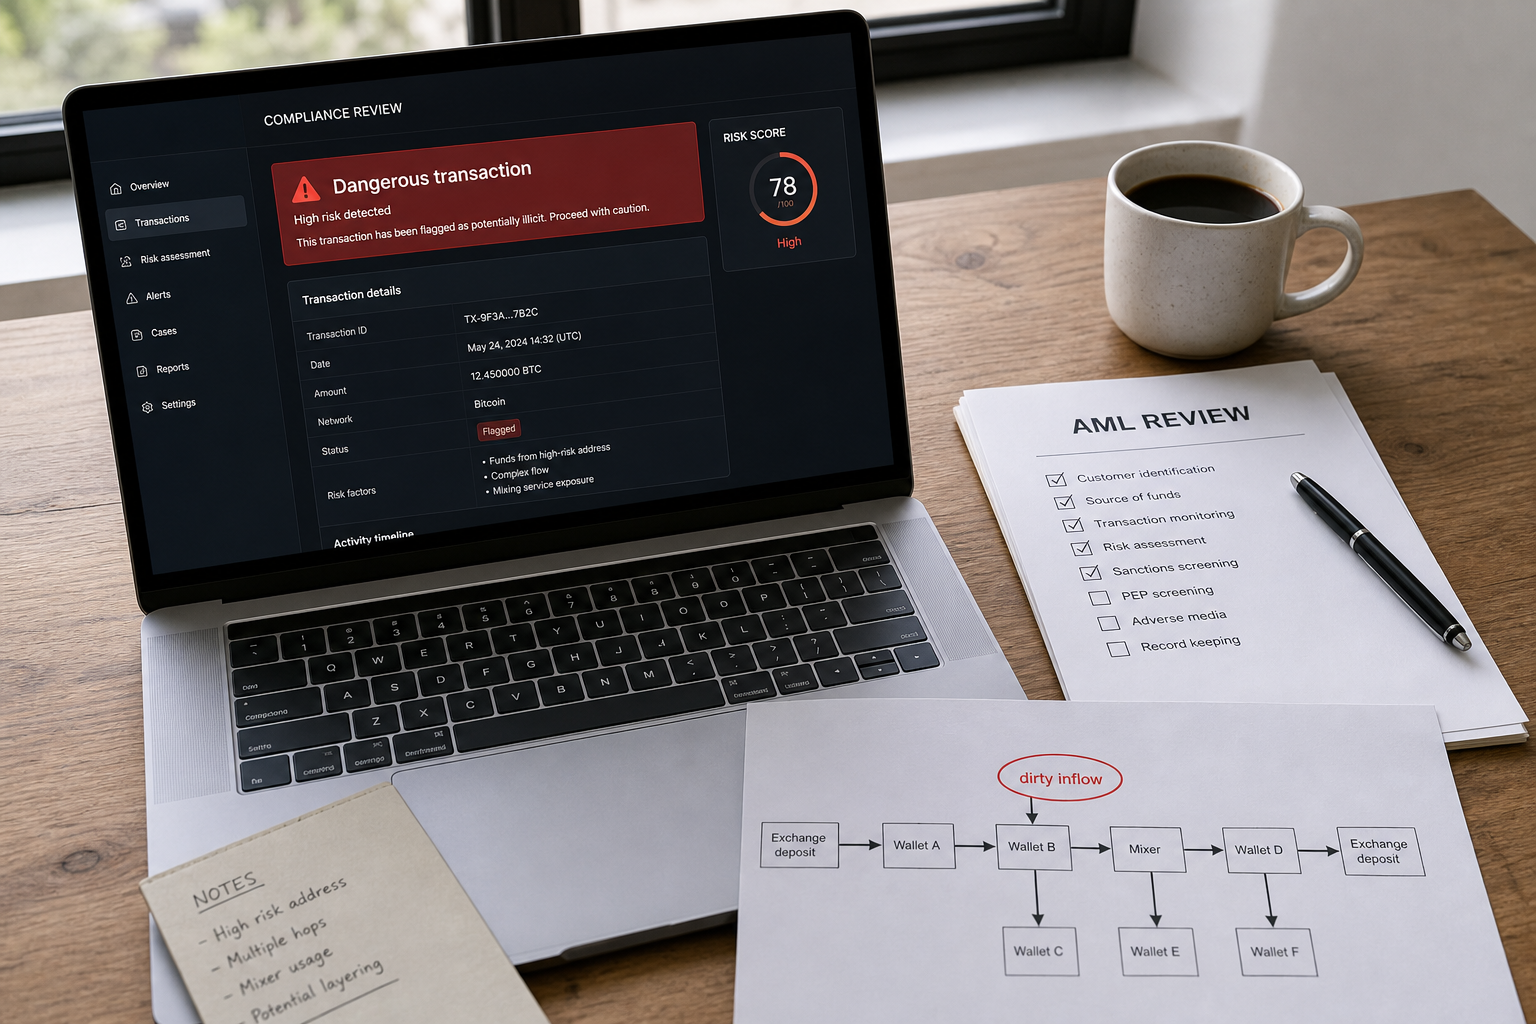
고객지원 문의의 “Dangerous Transaction”은 무슨 뜻인가요?
거래소 문의의 Dangerous transaction 표시가 뜻하는 내용, 입금에 위험 표시가 붙는 이유, 고객지원에 차분히 답변하는 방법을 설명합니다.
암호화폐 거래소 AML 검토에 필요한 서류
암호화폐 거래소 AML 검토 요청에 맞는 자료 구성, 문의에 첨부할 증빙, 검토를 방해하는 파일을 설명합니다.
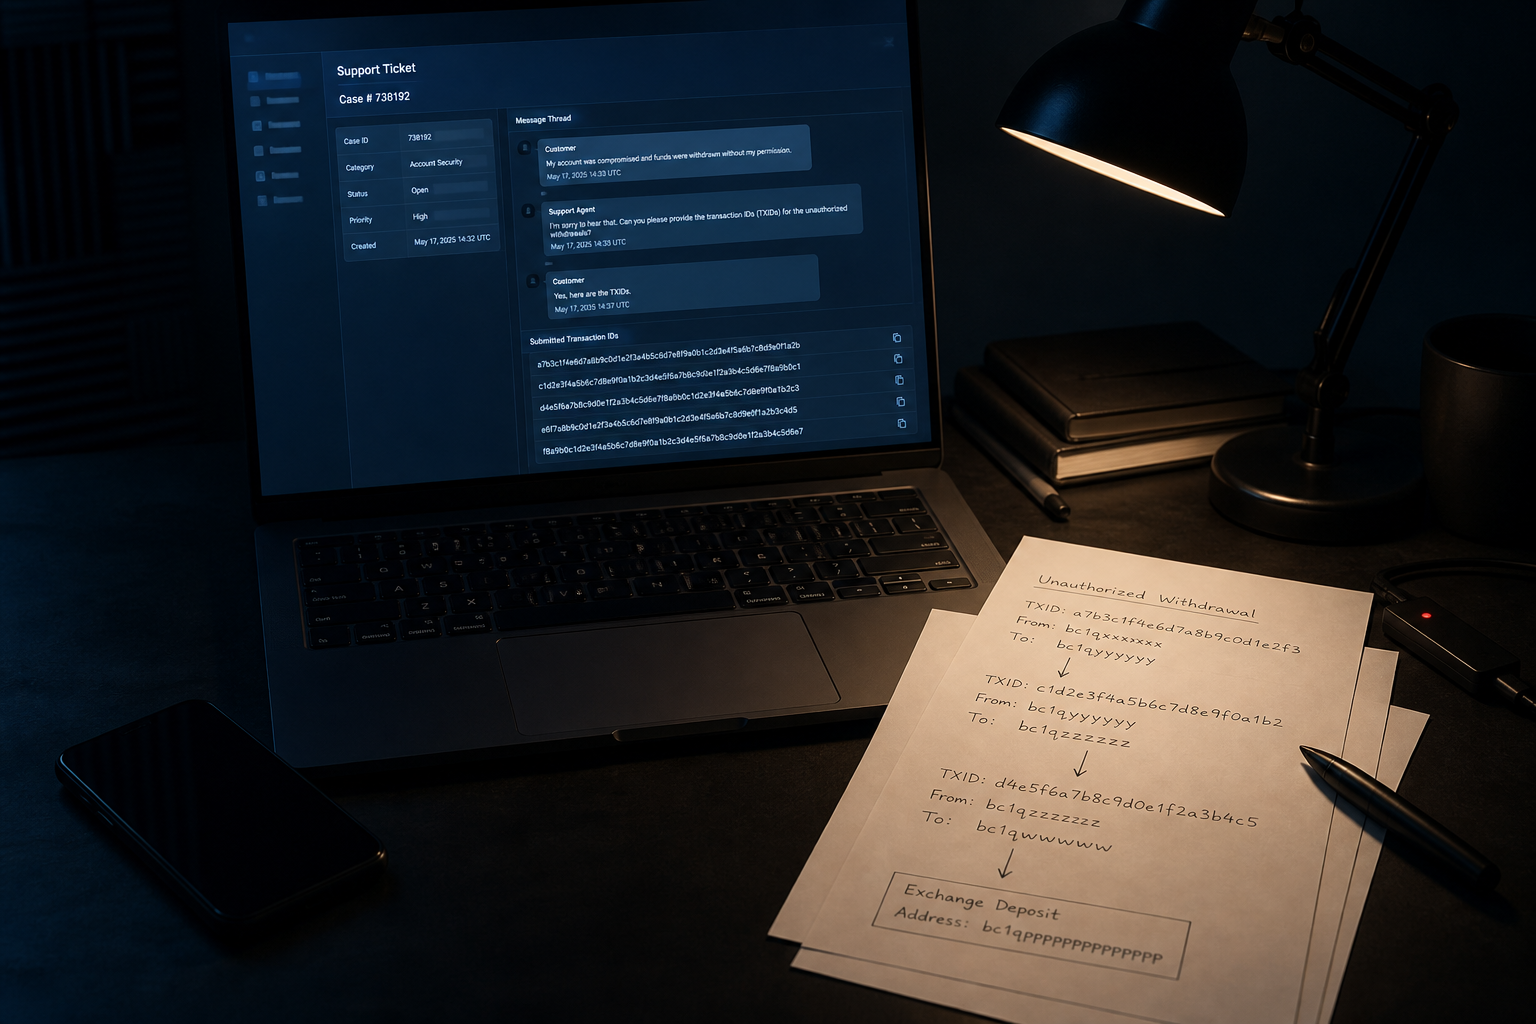
거래소에서 도난 암호화폐 동결 요청하기: 요청과 증거
거래소에 도난 암호화폐 동결을 요청하는 방법, 첨부할 증거와 현실적인 기대를 설명합니다. 동결 여부나 응답 시간은 보장되지 않습니다.
암호화폐 도난 경찰 신고: 준비할 증거와 접수 확인
암호화폐 도난 경찰 신고에 첨부할 증거, 접수 확인서가 중요한 이유와 신고가 수사 개시·회수를 보장하지 않는다는 점을 설명합니다.
Ledger 복구: 기기 분실, PIN 분실, 복구 구문 누락
Ledger 기기·PIN·복구 구문을 잃었을 때의 확인 사항, 복구 시나리오, 별도 패스프레이즈, 기존 백업, 누락 잔액을 설명합니다.
암호화폐 지갑 비밀번호를 잊었나요? 복구할 수 있는 자료부터 확인하세요
지갑 비밀번호를 잊었다면 일반 복원이나 제한된 비밀번호 탐색을 평가하기 전에 지갑 종류, 보존된 백업, 잃은 로그인 정보를 구분하세요.
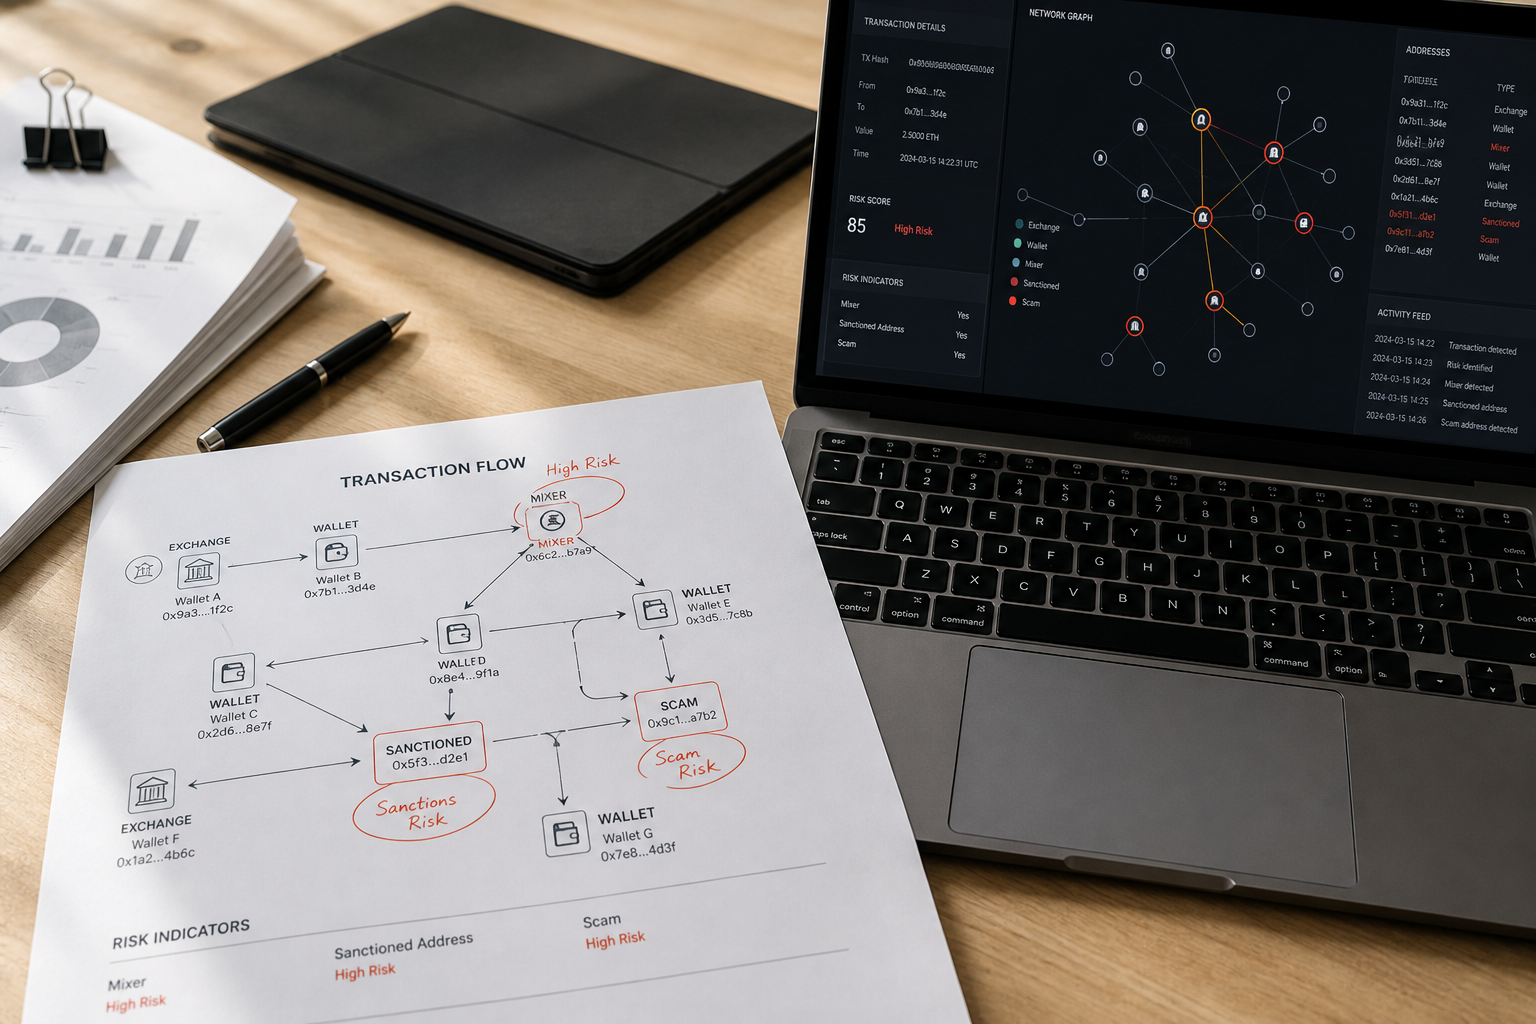
“더러운 암호화폐”란 무엇이며, 왜 유죄 판단을 뜻하지 않을까요?
더러운 암호화폐란 믹서·사기·제재 등 위험한 자금 출처가 거래 이력에 포함된 자산을 가리킵니다. KYT 경고가 유죄 판단이 아닌 이유와 거래소 입금 전 확인 사항을 설명합니다.
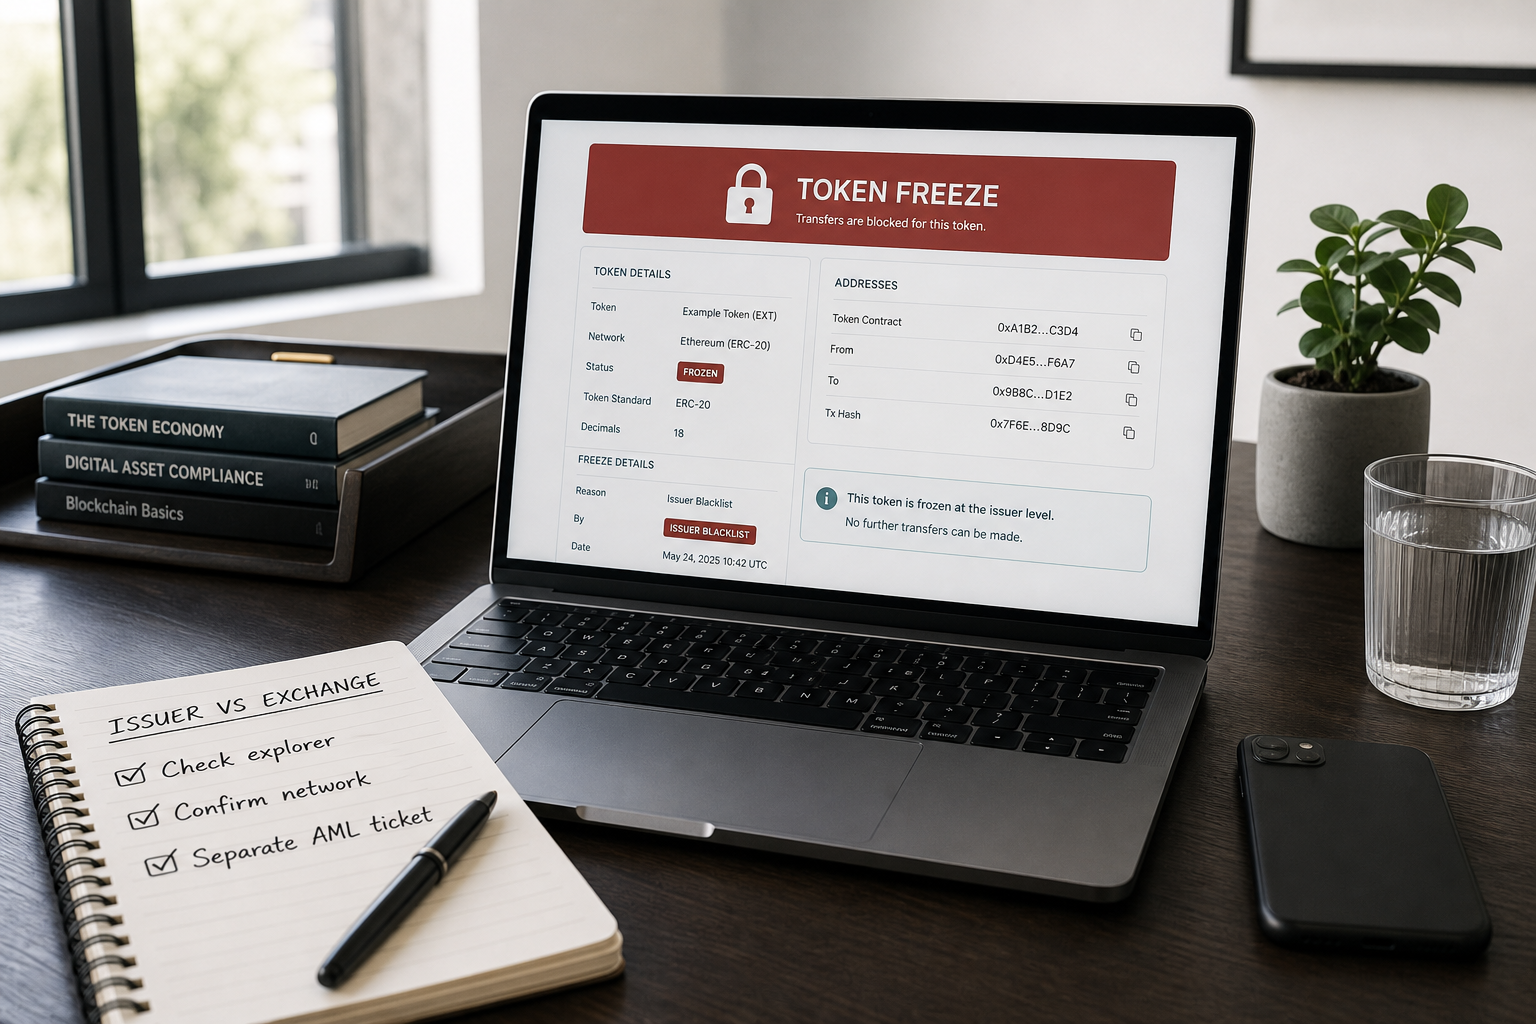
발행사가 USDT를 동결한 경우: 거래소 AML 검토와의 차이
USDT 발행사 동결을 거래소 AML 보류와 구분합니다. Tether·Circle 토큰 컨트랙트의 차단 목록, 주소 확인 방법과 누구도 약속할 수 없는 결과를 설명합니다.
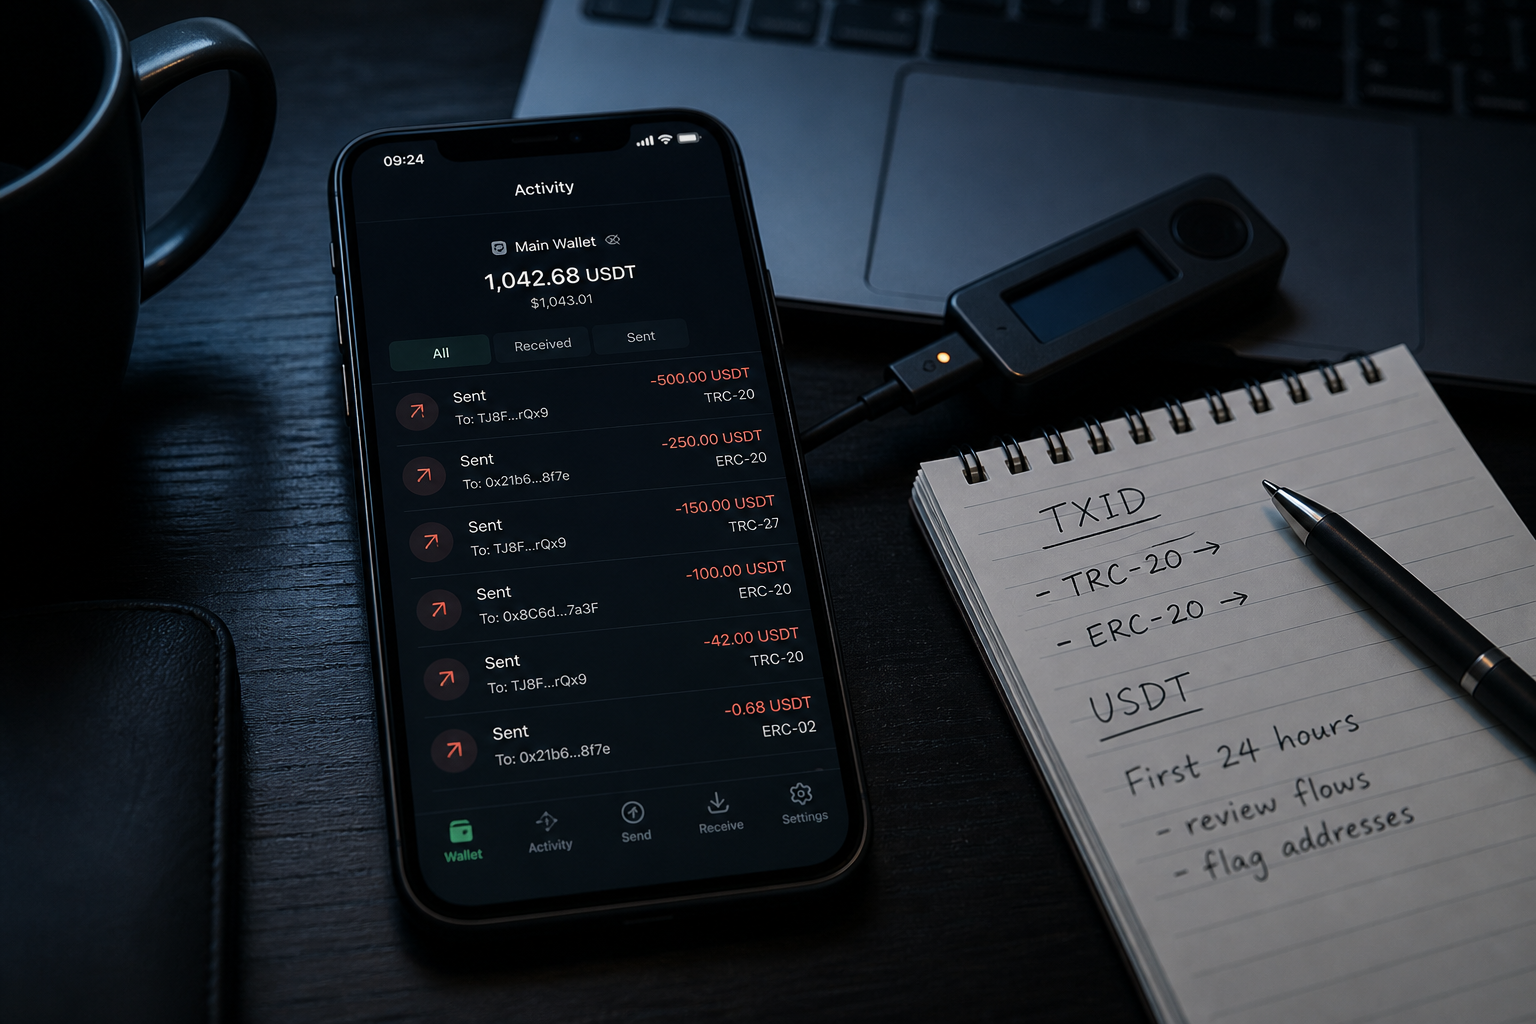
USDT 도난: 첫 24시간에 해야 할 일
USDT 도난 시 TRC-20·ERC-20 네트워크와 TXID를 확인하고 남은 자산을 옮기며, 회수를 당연시하지 않고 도착 거래소에 동결을 요청하는 방법입니다.
P2P 계정 동결: 법정화폐 분쟁과 증거
P2P 법정화폐 분쟁이나 차지백으로 계정이 동결되었을 때 주문·은행·채팅 증거를 모으고 공식 이의 제기 절차로 답하는 방법을 안내합니다.
암호화폐 사기 피해: 신고할 곳과 피해야 할 행동
암호화폐 사기 후 추가 지급을 멈추고 증거를 보존하며 선입금 복구 서비스를 피하고 현실적인 대응 목표를 세우는 방법입니다.
TRC-20 USDT 트랜잭션을 추적하는 방법
Tronscan에서 TXID부터 거래소 입금일 수 있는 주소까지 TRC-20 USDT를 추적하는 방법입니다. 회수를 약속하지 않습니다.
암호화폐 거래소 사기: 송금 뒤 드러나는 가짜 플랫폼
대화로 소개된 가짜 거래소와 실제 거래소를 구분하고, 송금 뒤 출금 수수료를 더 내거나 회수 약속에 의존하지 않고 대응하는 방법입니다.
암호화폐 거래소 인증 실패: KYC에서 수정할 사항
거래소 인증 실패 시 서류, 조명, 촬영 범위, 정보 불일치에 따른 흔한 KYC 반려와 문의 전 수정할 사항을 설명합니다.
암호화폐 지갑이 해킹되었을 때: 무엇부터 해야 하나요?
시드 구문 유출, 피싱·악성코드, 악성 토큰 사용 승인을 구분하고 지갑 침해 후 올바른 첫 대응을 하는 방법입니다.
암호화폐의 AML 위험을 확인하는 방법
입금 전에 암호화폐의 AML 위험을 확인하는 방법을 설명합니다. 주소·TxID 점검, 이른바 더러운 자산의 위험 이해, 거래소 전송 전 위험 입금액 분리까지 다룹니다.
지갑에서 암호화폐를 도난당했을 때: 차분한 대응 순서
지갑 도난 후 TXID·주소 보존, 남은 자산 이동, 거래소 신고 준비, 복구 사기 회피를 위한 대응 방법입니다.
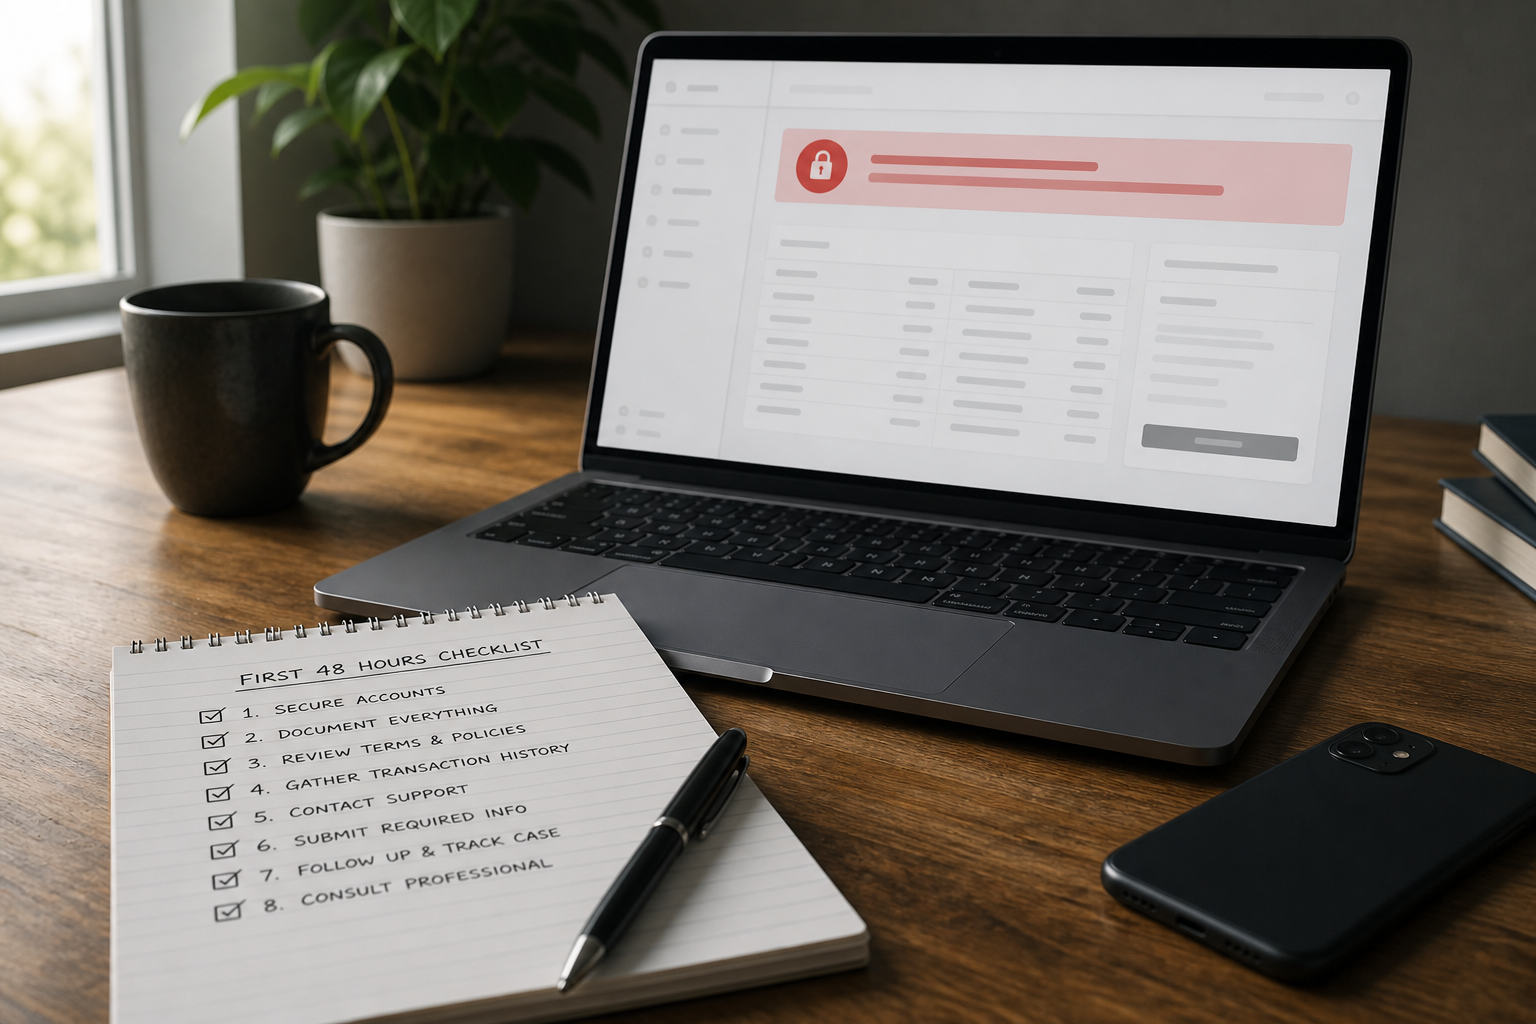
암호화폐 계정이 동결됐다면: 첫 48시간 확인 목록
암호화폐 계정이 동결됐을 때 첫 48시간 동안 할 일, AML 요청에 일관되게 답변하는 방법과 중복 문의가 오히려 방해가 될 수 있는 이유를 설명합니다.
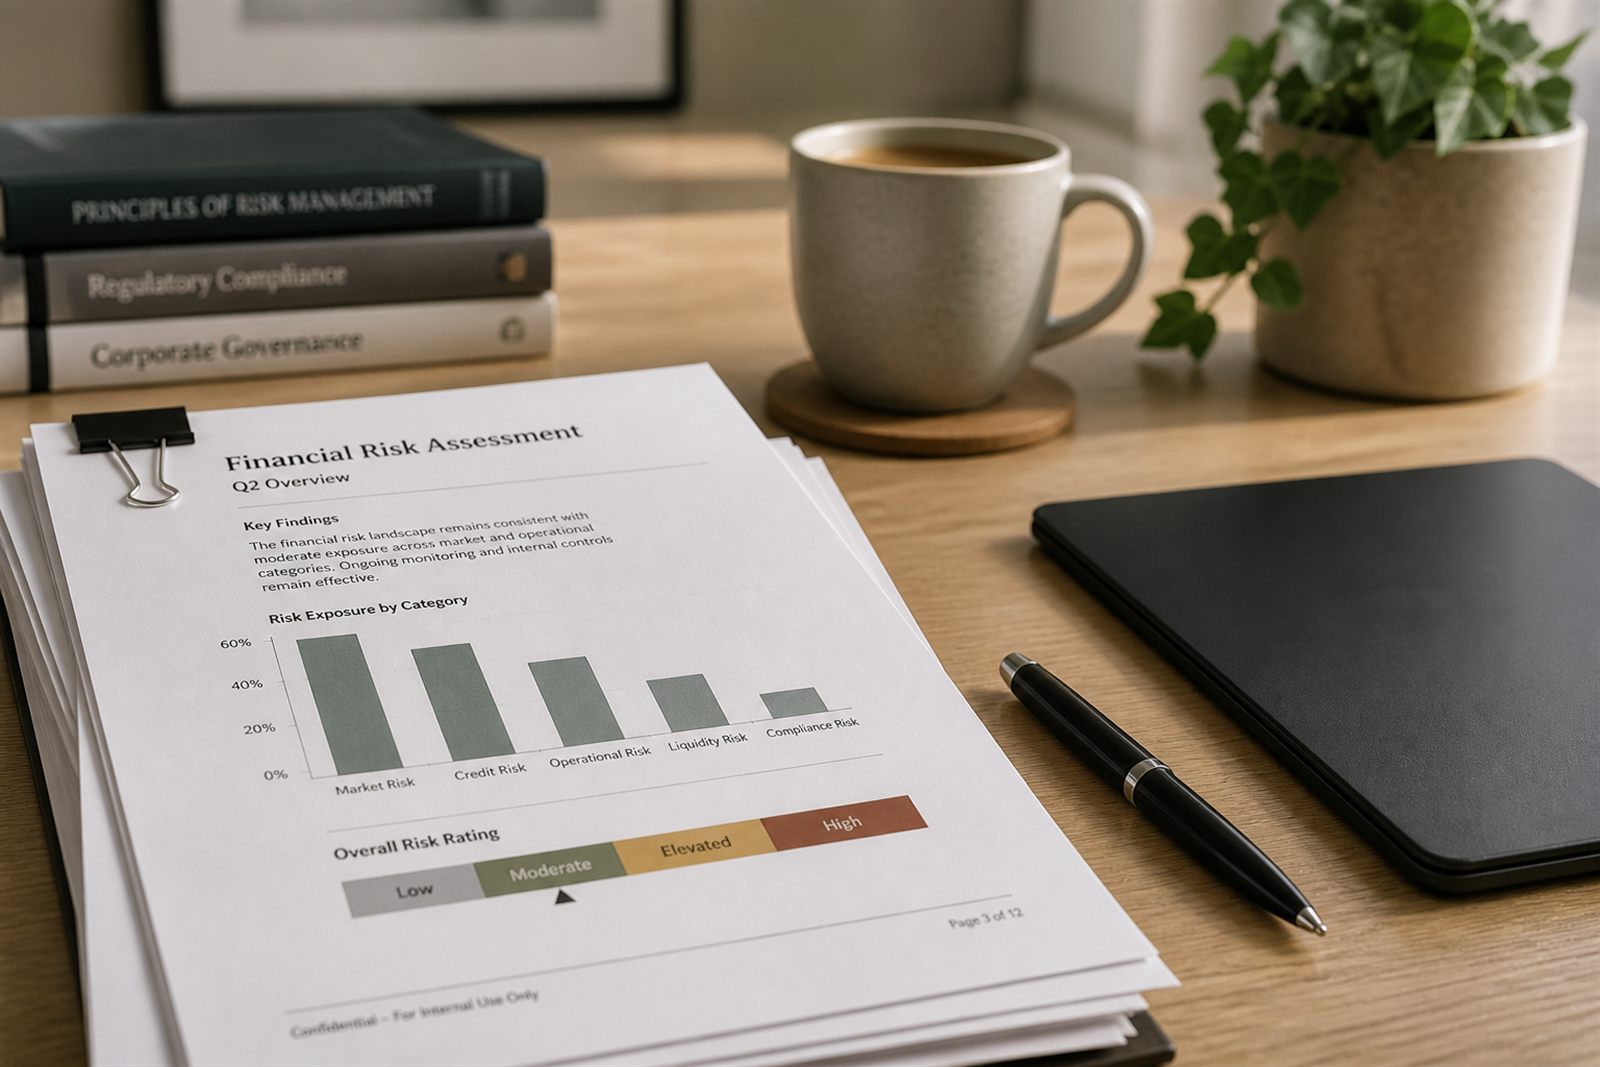
암호화폐 지갑의 AML 위험을 확인하는 방법
거래소 입금 전에 지갑의 AML 위험을 확인하는 방법을 안내합니다. 위험 점수, 직접·간접 노출을 구분하고 날짜가 표시된 PDF 보고서를 보관하세요.
지갑에서 암호화폐가 무단 출금되었을 때: 초기 몇 시간의 대응
지갑 무단 출금 직후 TXID를 보존하고 남은 자산을 안전한 새 주소로 옮기며 침해된 지갑에 추가 입금을 멈추는 방법입니다.
Bybit 출금 검토 중: 확인할 사항과 고객지원에 보낼 자료
Bybit 보안 잠금, 개별 출금 검토, 계정 검토를 구분합니다. 초기 확인, 서류 준비, 고객지원 문의 예시를 안내합니다.
자금 출처(SoF) 심사: 거래소가 실제로 요구하는 자료
거래소의 자금 출처 심사에서 요구하는 자료, SoF와 재산 형성 경위(SoW)의 차이, 인정될 수 있는 증빙과 출처 소명이 실패하는 지점을 설명합니다.
악성 토큰 사용 승인: 자금이 빠져나간 뒤 첫 60분 대응
토큰 사용 승인을 악용하는 드레이너와 시드 구문 탈취를 구분하고, 승인을 철회하며 남은 자산과 증거를 보호하는 방법을 안내합니다.
시드 구문 일부만 남았을 때: 복구가 현실적인 조건
부분 시드 구문으로 복구를 검토할 수 있는 조건, 가능성을 높이는 BIP39 관련 정보, 완전한 시드 구문을 양식으로 보내면 안 되는 이유를 설명합니다.